 CARLOS DIEGO C. P.
Publicação Técnica · Amazon Eks
Configurando o Kubernetes Dashboard para monitoramento de clusters e node-groups do EKS
Este tutorial orienta você durante a implantação do painel https://github.com/kubernetes/dashboard do Kubernetes no Amazon EKS cluster…
Palavras-chave
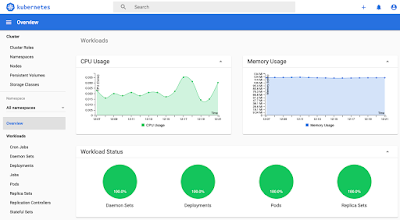
Este tutorial orienta você durante a implantação do painel https://github.com/kubernetes/dashboard do Kubernetes no Amazon EKS cluster, completo com métricas de CPU e memória. Ele também ajuda a criar uma conta de serviço de administrador do Amazon EKS que você pode usar para conectar-se com segurança ao painel para visualizar e controlar o cluster.
Premissas:
- Criar um cluster no EKS (para saber como, confira nossa série de artigos);
- Instalar um servidor de métricas Kubernetes;
- Os security groups para as interfaces de rede elástica e os nós do Control Plane seguem as configurações recomendadas do EKS;
- Instalar o kubectl que para se gerenciar o cluster do Amazon EKS.
Etapas
- Implante o painel do Kubernetes
kubectl apply -f https://raw.githubusercontent.com/kubernetes/dashboard/v2.0.5/aio/deploy/recommended.yamlcurl -o recommended.yaml https://raw.githubusercontent.com/kubernetes/dashboard/v2.0.5/aio/deploy/recommended.yamldocker pull image:<tag>docker tag image:<tag> <aws_account_id>.dkr.ecr.<cn-north-1>.amazonaws.com/image:<tag>docker push image:<tag> <aws_account_id>.dkr.ecr.<cn-north-1>.amazonaws.com/image:<tag>kubectl apply -f recommended.yaml- Crie uma conta de serviço do eks-admin
- Crie um arquivo chamado eks-admin-service-account.yaml
apiVersion: v1
kind: ServiceAccount
metadata:
  name: eks-admin
  namespace: kube-system
---
apiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRoleBinding
metadata:
  name: eks-admin
roleRef:
  apiGroup: rbac.authorization.k8s.io
  kind: ClusterRole
  name: cluster-admin
subjects:
- kind: ServiceAccount
  name: eks-admin
namespace: kube-system- Aplique a conta de serviço e a vincule a função do cluster
kubectl apply -f eks-admin-service-account.yamlserviceaccount “eks-admin” createdclusterrolebinding.rbac.authorization.k8s.io “eks-admin” created- Conectar-se ao painel
kubectl -n kube-system describe secret $(kubectl -n kube-system get secret | grep eks-admin | awk ‘{print $1}’)kubectl proxy- Para acessar o endpoint do painel, abra o link a seguir com um navegador da web: http://localhost:8001/api/v1/namespaces/kubernetes-dashboard/services/https:kubernetes-dashboard:/proxy/#!/login.
- Escolha Token, cole a <authentication_token> saída do comando anterior no campo Token e escolha SIGN IN (FAZER LOGIN).
Até o próximo post! =)
Comentários
Todo comentário passa por moderação antes de aparecer aqui. Nada é publicado automaticamente.
Carregando…