 CARLOS DIEGO C. P.
SaaS Factory (A serie) · Parte 2 de 3
SaaS Factory (A série) — Isolamento de locatários: Arquiteturas de isolamento de locatários em SaaS (Parte 2/3)
Neste post, continuaremos falando sobre arquiteturas de isolamento de locatários, detalhando cada um dos componentes comuns de solução…
Palavras-chave
Neste post, continuaremos falando sobre arquiteturas de isolamento de locatários, detalhando cada um dos componentes comuns de solução, especificamente: Segurança e Conectividade (Tenant Isolation Modeling), Identidade, Autenticação e Autorização, Monitoramento, Logging e Application Performance Management, Analytics.
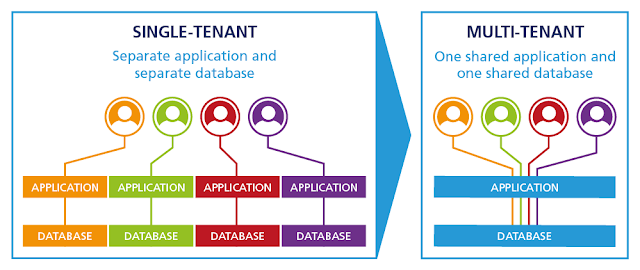
Componentes comuns: Segurança e Conectividade
A primeira etapa em qualquer projeto de sistema multilocatário é definir uma estratégia para manter os inquilinos protegidos e isolados uns dos outros. Isso pode incluir segurança considerações como definir a segregação na camada de rede/armazenamento, criptografar dados em repouso ou em trânsito, gerenciar chaves e certificados com segurança e até mesmo gerenciando construções de segurança em nível de aplicativo. Existem vários serviços da AWS que você pode usar para ajudar a abordar as considerações de segurança em cada nível, incluindo AWS CloudHSM, AWS CloudTrail, Amazon VPC, AWS WAF, Amazon Inspector, Amazon CloudWatch e Amazon CloudWatch Logs.
Ao usar serviços nativos da AWS como esses, você pode definir um modelo que corresponda ao requisitos de segurança e rede da solução. Além serviços nativos da AWS, muitos clientes também fazem uso de ofertas de parceiros para segurança de infraestrutura, com objetivo de aumentar sua postura de segurança e adicionar recursos como sistemas de detecção de intrusão (IDS) e sistemas de prevenção de intrusão (IPS).
Componentes comuns: Identidade, Autenticação e Autorização
É importante decidir sobre a estratégia de autenticação e autorização de usuários para gerenciar os serviços da AWS e o próprio aplicativo SaaS. Para serviços AWS, você pode usar os usuários do AWS Identity and Access Management (IAM), roles IAM, roles do Amazon Elastic Compute Cloud (Amazon EC2), identidades sociais, usuários de diretório / LDAP e até identidades federadas usando integrações com SAML. Da mesma forma, para o seu aplicativo, você tem várias maneiras de autenticar usuários. Recomenda-se construir uma camada que suporte o seu requisitos de autenticação. Você pode considerar a autenticação baseada no Amazon Cognito e também direcionar o gerenciamento de autenticação em diferentes provedores de identidade.
Componentes comuns: Monitoramento, Logging e Application Performance Management
Você deve ter o monitoramento ativado em várias camadas, não apenas para ajudar a diagnosticar problemas, mas também para permitir medidas proativas para evitar problemas. Você pode se beneficiar da utilização de dados do Amazon CloudWatch, que permite o monitoramento detalhado de infraestrutura crítica e permite que você configure alarmes para notificá-lo de quaisquer problemas. Você também pode fazer uso do AWS Config, que fornece um inventário de recursos da AWS, histórico de configuração e notificações de mudança de configuração para permitir segurança e governança. Para monitoramento em nível de aplicativo, você pode usar o Amazon CloudWatch Logs, especificamente a funcionalidade para transmitir os logs em tempo real para o serviço; além disso, você pode pesquisar padrões, e você também pode rastrear o número de erros que ocorrem em seus registros de aplicativos e configurar o Amazon CloudWatch para enviar a você um notificação sempre que a taxa de erros exceder um limite especificado.
Componentes comuns: Analytics
A maioria das soluções SaaS tem uma grande variedade de dados brutos, incluindo logs de aplicativos, usuários registros de acesso e dados relacionados ao faturamento, que geralmente podem fornecer muitos insights se devidamente analisados. Além da análise orientada por lote, você pode fazer análises em tempo real para ver que tipo de ações estão sendo invocadas por vários locatários na plataforma, ou observe as métricas relacionadas à infraestrutura em tempo real para detectar qualquer comportamento inesperado e para prevenir quaisquer problemas futuros. Você pode usar AWS serviços como Amazon Elastic MapReduce (Amazon EMR), Amazon Redshift, Amazon Kinesis, Amazon Machine Learning, Amazon QuickSight, Amazon Simple Storage Service (Amazon S3) e Amazon EC2 Spot Instances para construir esses tipos de recursos.
Analytics é normalmente uma função auxiliar de uma plataforma nos estágios iniciais, mas assim que vários locatários são integrados a uma plataforma SaaS, análises rápidas tornam-se uma função central para detectar e compreender os padrões de uso, fornecer recomendações e conduzir decisões. Recomendamos que você planeje essa camada no início do ciclo de desenvolvimento da solução.
No próximo post, continuaremos falando sobre arquiteturas de isolamento de locatários, detalhando cada um dos componentes comuns de solução, especificamente: Gerenciamento de configuração e provisionamento, Armazenamento, Backup e Capacidade de Restauração, Tagging, Bilhetagem e Faturamento.
SaaS Factory (A série) — Como construir soluções de Software como Serviço na AWS
Até o próximo post! =)
Comentários
Todo comentário passa por moderação antes de aparecer aqui. Nada é publicado automaticamente.
Carregando…