 CARLOS DIEGO C. P.
Publicação Técnica · Amazon Web Services
Implementando uma estrutura de profiling de clientes em um ambiente multitenant no Amazon EKS
Em ambientes multitenant, várias aplicações ou serviços pertencentes a diferentes clientes (ou “tenants”) compartilham a mesma…
Palavras-chave
Em ambientes multitenant, várias aplicações ou serviços pertencentes a diferentes clientes (ou “tenants”) compartilham a mesma infraestrutura subjacente. O grande desafio nesse contexto é garantir que cada tenant receba uma experiência personalizada e otimizada, sem comprometer a segurança, a performance, ou os recursos alocados. Além disso, é crucial monitorar e gerenciar o comportamento de cada tenant para identificar padrões de uso, detectar anomalias e ajustar os recursos conforme necessário. Essa necessidade leva à implementação de técnicas de profiling, que visam coletar, analisar e agir sobre dados de uso específicos para cada tenant.
O problema surge devido à complexidade de gerenciar múltiplos tenants em um ambiente compartilhado. Em Kubernetes, cada tenant geralmente possui seus próprios contêineres, serviços e volumes, todos operando em uma única infraestrutura de cluster. Sem uma estratégia de profiling eficaz, pode ser difícil:
- Identificar o comportamento específico de cada tenant: Entender como cada tenant utiliza os recursos, quais são as suas demandas específicas, e como se comporta sob diferentes cargas.
- Gerenciar recursos de maneira eficiente: Garantir que um tenant não monopolize os recursos do cluster, afetando negativamente a performance dos demais.
- Manter a segurança e a conformidade: Monitorar o acesso e uso dos dados para garantir que as políticas de segurança e conformidade sejam respeitadas.
A solução para esses desafios é a implementação de um sistema de profiling de clientes, onde cada tenant é monitorado e analisado separadamente. No contexto de Kubernetes, isso pode ser alcançado através de:
- Namespaces separados para cada tenant: Utilizando namespaces, é possível isolar os recursos e dados de cada tenant, permitindo uma gestão granular.
- ConfigMaps e Secrets: ConfigMaps podem armazenar dados de configuração específicos para cada tenant, enquanto Secrets mantêm informações sensíveis seguras.
- Papéis (Roles) e Bindings: Definir permissões específicas para cada tenant usando papéis e bindings, garantindo que cada um tenha acesso apenas aos recursos que lhe são destinados.
- Pod Monitoring e Logging: Implantação de pods dedicados para cada tenant, equipados com ferramentas de monitoramento e logging, que coletam dados detalhados de uso e performance.
- Alertas e Ações Automatizadas: Configuração de alertas baseados em métricas de uso, permitindo ações automatizadas, como escalonamento de recursos ou restrições temporárias, se necessário.
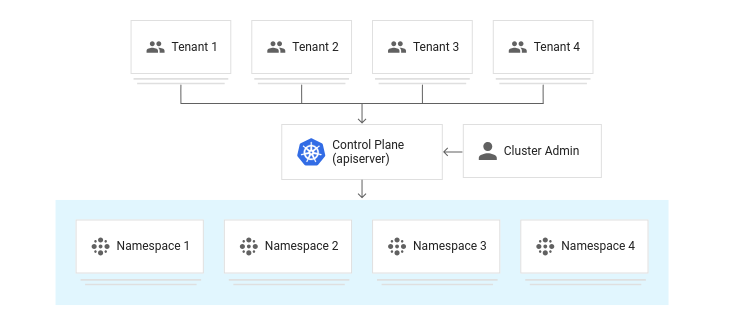
A adoção de uma estratégia de profiling em ambientes multitenant oferece vários benefícios:
- Otimização de Recursos: Ao entender melhor o comportamento de cada tenant, é possível alocar recursos de maneira mais eficiente, evitando desperdícios e garantindo que todos tenham a performance necessária.
- Melhoria na Experiência do Usuário: Profiling permite ajustar dinamicamente a experiência para cada tenant, oferecendo um serviço mais responsivo e personalizado.
- Segurança e Conformidade Reforçadas: Monitorando de perto o uso dos recursos e acessos, é possível identificar rapidamente tentativas de violação de segurança ou não conformidade com políticas internas ou externas.
- Escalabilidade: Com um sistema de profiling eficiente, o ambiente multitenant pode escalar com mais confiança, sabendo que cada novo tenant será integrado de maneira controlada e monitorada.
- Redução de Custos Operacionais: Ao evitar a sobrecarga desnecessária e garantir a eficiência na alocação de recursos, os custos operacionais do ambiente Kubernetes são otimizados.
Profiling em ambientes multitenant em Kubernetes não é apenas uma prática recomendada, mas uma necessidade para garantir que a infraestrutura compartimentada funcione de maneira segura, eficiente e escalável, proporcionando uma experiência de qualidade para todos os tenants envolvidos.
Como implementar?
Implementar uma estrutura de profiling de clientes em um ambiente multitenant utilizando Amazon EKS (Elastic Kubernetes Service) e Terraform envolve várias etapas, desde a configuração do cluster Kubernetes até a criação dos recursos necessários para suportar o profiling. Abaixo, segue um tutorial detalhado para configurar essa infraestrutura.
1. Pré-requisitos
- Conta AWS configurada
- AWS CLI configurada
- Terraform instalado
- Kubectl instalado
2. Configuração do Backend do Terraform
Primeiro, vamos configurar o backend do Terraform para armazenar o estado do Terraform remotamente no S3 e usar o DynamoDB para o locking:
# main.tf
terraform {
 backend “s3” {
 bucket = “seu-terraform-state-bucket”
 key = “eks/profiling-clients/terraform.tfstate”
 region = “us-east-1”
 }
}

provider "aws" {
 region = "us-east-1"
}
3. Criar o VPC e Subnets
Vamos criar a infraestrutura de rede necessária para o EKS:
# vpc.tf
resource “aws_vpc” “eks_vpc” {
 cidr_block = “10.0.0.0/16”
}

resource "aws_subnet" "eks_subnet" {
 count = 2
 vpc_id = aws_vpc.eks_vpc.id
 cidr_block = cidrsubnet(aws_vpc.eks_vpc.cidr_block, 8, count.index)
 availability_zone = element(["us-east-1a", "us-east-1b"], count.index)
 map_public_ip_on_launch = true
}

resource "aws_internet_gateway" "eks_igw" {
 vpc_id = aws_vpc.eks_vpc.id
}

resource "aws_route_table" "eks_route_table" {
 vpc_id = aws_vpc.eks_vpc.id
 route {
   cidr_block = "0.0.0.0/0"
   gateway_id = aws_internet_gateway.eks_igw.id
   }
}

resource "aws_route_table_association" "eks_route_table_association" {
 count = length(aws_subnet.eks_subnet)
 subnet_id = element(aws_subnet.eks_subnet.*.id, count.index)
 route_table_id = aws_route_table.eks_route_table.id
}
4. Criar o Cluster EKS
Agora, vamos criar o cluster EKS:
# eks_cluster.tf
resource “aws_eks_cluster” “eks_cluster” {
 name = “profiling-clients-cluster”
 role_arn = aws_iam_role.eks_role.arn

vpc_config {
 subnet_ids = aws_subnet.eks_subnet.*.id
 }

depends_on = [aws_iam_role_policy_attachment.eks_policy]
}

resource "aws_iam_role" "eks_role" {
 name = "eks-cluster-role"
 assume_role_policy = jsonencode({
   Version = "2012–10–17"
   Statement = [{
   Action = "sts:AssumeRole"
   Effect = "Allow"
   Principal = {
   Service = "eks.amazonaws.com"
   }
   }]
   })
}

resource "aws_iam_role_policy_attachment" "eks_policy" {
 role = aws_iam_role.eks_role.name
 policy_arn = "arn:aws:iam::aws:policy/AmazonEKSClusterPolicy"
}
5. Criar os Node Groups
Os Node Groups serão responsáveis por rodar os pods no EKS:
# eks_node_group.tf
resource “aws_eks_node_group” “profiling_clients_nodes” {
 cluster_name = aws_eks_cluster.eks_cluster.name
 node_group_name = “profiling-clients-node-group”
 node_role_arn = aws_iam_role.eks_node_role.arn
 subnet_ids = aws_subnet.eks_subnet.*.id

scaling_config {
 desired_size = 3
 max_size = 5
 min_size = 1
 }

depends_on = [aws_eks_cluster.eks_cluster]
}

resource "aws_iam_role" "eks_node_role" {
 name = "eks-node-role"

assume_role_policy = jsonencode({
 Version = "2012–10–17"
 Statement = [{
 Action = "sts:AssumeRole"
 Effect = "Allow"
 Principal = {
 Service = "ec2.amazonaws.com"
 }
 }]
 })
}

resource "aws_iam_role_policy_attachment" "eks_worker_node_policy" {
 role = aws_iam_role.eks_node_role.name
 policy_arn = "arn:aws:iam::aws:policy/AmazonEKSWorkerNodePolicy"
}

resource "aws_iam_role_policy_attachment" "eks_cni_policy" {
 role = aws_iam_role.eks_node_role.name
 policy_arn = "arn:aws:iam::aws:policy/AmazonEKS_CNI_Policy"
}

resource "aws_iam_role_policy_attachment" "eks_registry_policy" {
 role = aws_iam_role.eks_node_role.name
 policy_arn = "arn:aws:iam::aws:policy/AmazonEC2ContainerRegistryReadOnly"
}
6. Configuração do Multitenancy no Kubernetes
Para suportar multitenancy, utilizaremos namespaces e roles específicos para cada tenant:
# kubernetes.tf
provider “kubernetes” {
 host = aws_eks_cluster.eks_cluster.endpoint
 token = data.aws_eks_cluster_auth.eks.token
 cluster_ca_certificate = base64decode(aws_eks_cluster.eks_cluster.certificate_authority.0.data)
}

resource "kubernetes_namespace" "tenant_ns" {
 count = 2
 metadata {
 name = "tenant-${count.index}"
 }
}

resource "kubernetes_role" "tenant_role" {
 count = 2
 metadata {
 name = "tenant-role-${count.index}"
 namespace = kubernetes_namespace.tenant_ns[count.index].metadata[0].name
 }

rule {
 api_groups = [""]
 resources = ["pods", "services", "configmaps", "secrets"]
 verbs = ["get", "list", "watch", "create", "delete"]
 }
}

resource "kubernetes_role_binding" "tenant_role_binding" {
 count = 2
 metadata {
 name = "tenant-role-binding-${count.index}"
 namespace = kubernetes_namespace.tenant_ns[count.index].metadata[0].name
 }

role_ref {
 api_group = "rbac.authorization.k8s.io"
 kind = "Role"
 name = kubernetes_role.tenant_role[count.index].metadata[0].name
 }

subject {
 kind = "User"
 name = "tenant-user-${count.index}"
 api_group = "rbac.authorization.k8s.io"
 }
}
7. Configuração do Profiling de Clientes
Vamos criar ConfigMaps para armazenar informações de profiling de cada tenant:
# profiling_config.tf
resource “kubernetes_config_map” “tenant_profiling” {
 count = 2
 metadata {
 name = “tenant-profiling-${count.index}”
 namespace = kubernetes_namespace.tenant_ns[count.index].metadata[0].name
 }
data = {
 "profiling" = <<EOF
{
 "client_id": "client-${count.index}",
 "profile_settings": {
 "feature_flag": true,
 "data_limit": "100GB"
 }
}
EOF
 }
}
8. Implantação dos Pods de Profiling
Por fim, vamos implantar os pods que usarão as informações de profiling:
# profiling_pods.tf
resource “kubernetes_deployment” “tenant_profiling_pod” {
 count = 2
 metadata {
 name = “profiling-pod-${count.index}”
 namespace = kubernetes_namespace.tenant_ns[count.index].metadata[0].name
 }

spec {
 replicas = 1
 selector {
 match_labels = {
 app = "profiling-pod"
 }
 }

template {
 metadata {
 labels = {
 app = "profiling-pod"
 }
 }

spec {
 container {
 name = "profiling-container"
 image = "nginx" # Substitua pela imagem de sua aplicação de profiling

env {
 name = "PROFILE_SETTINGS"
 value_from {
 config_map_key_ref {
 name = kubernetes_config_map.tenant_profiling[count.index].metadata[0].name
 key = "profiling"
 }
 }
 }
 }
 }
 }
 }
}
9. Aplicar a Configuração
Agora que temos toda a configuração pronta, podemos aplicar com o Terraform:
terraform init
terraform apply
Este tutorial configura uma infraestrutura básica para profiling de clientes em um ambiente multitenant no Amazon EKS. Cada tenant tem seu namespace, role e pod específico para profiling, com as configurações definidas em ConfigMaps.
Até o próximo post! =)
Comentários
Todo comentário passa por moderação antes de aparecer aqui. Nada é publicado automaticamente.
Carregando…